
PHP 远程代码执行漏洞防护方案
阿里云以 AI 速度,助力客户先防一步
CVE-2026-109618 / CVE-2026-109619(CVSS v4.0 均为 9.2),未经身份认证的攻击者可执行任意代码。漏洞披露当日,阿里云安全完成监测评估并发布快速防护指南 —— 当攻击已经进入 AI Speed,阿里云用 AI 化的全栈安全能力,帮助客户把防护做到攻击前面。
CVE-2026-109618 / CVE-2026-109619(CVSS v4.0 均为 9.2),未经身份认证的攻击者可执行任意代码。漏洞披露当日,阿里云安全完成监测评估并发布快速防护指南 —— 当攻击已经进入 AI Speed,阿里云用 AI 化的全栈安全能力,帮助客户把防护做到攻击前面。
该漏洞的影响范围
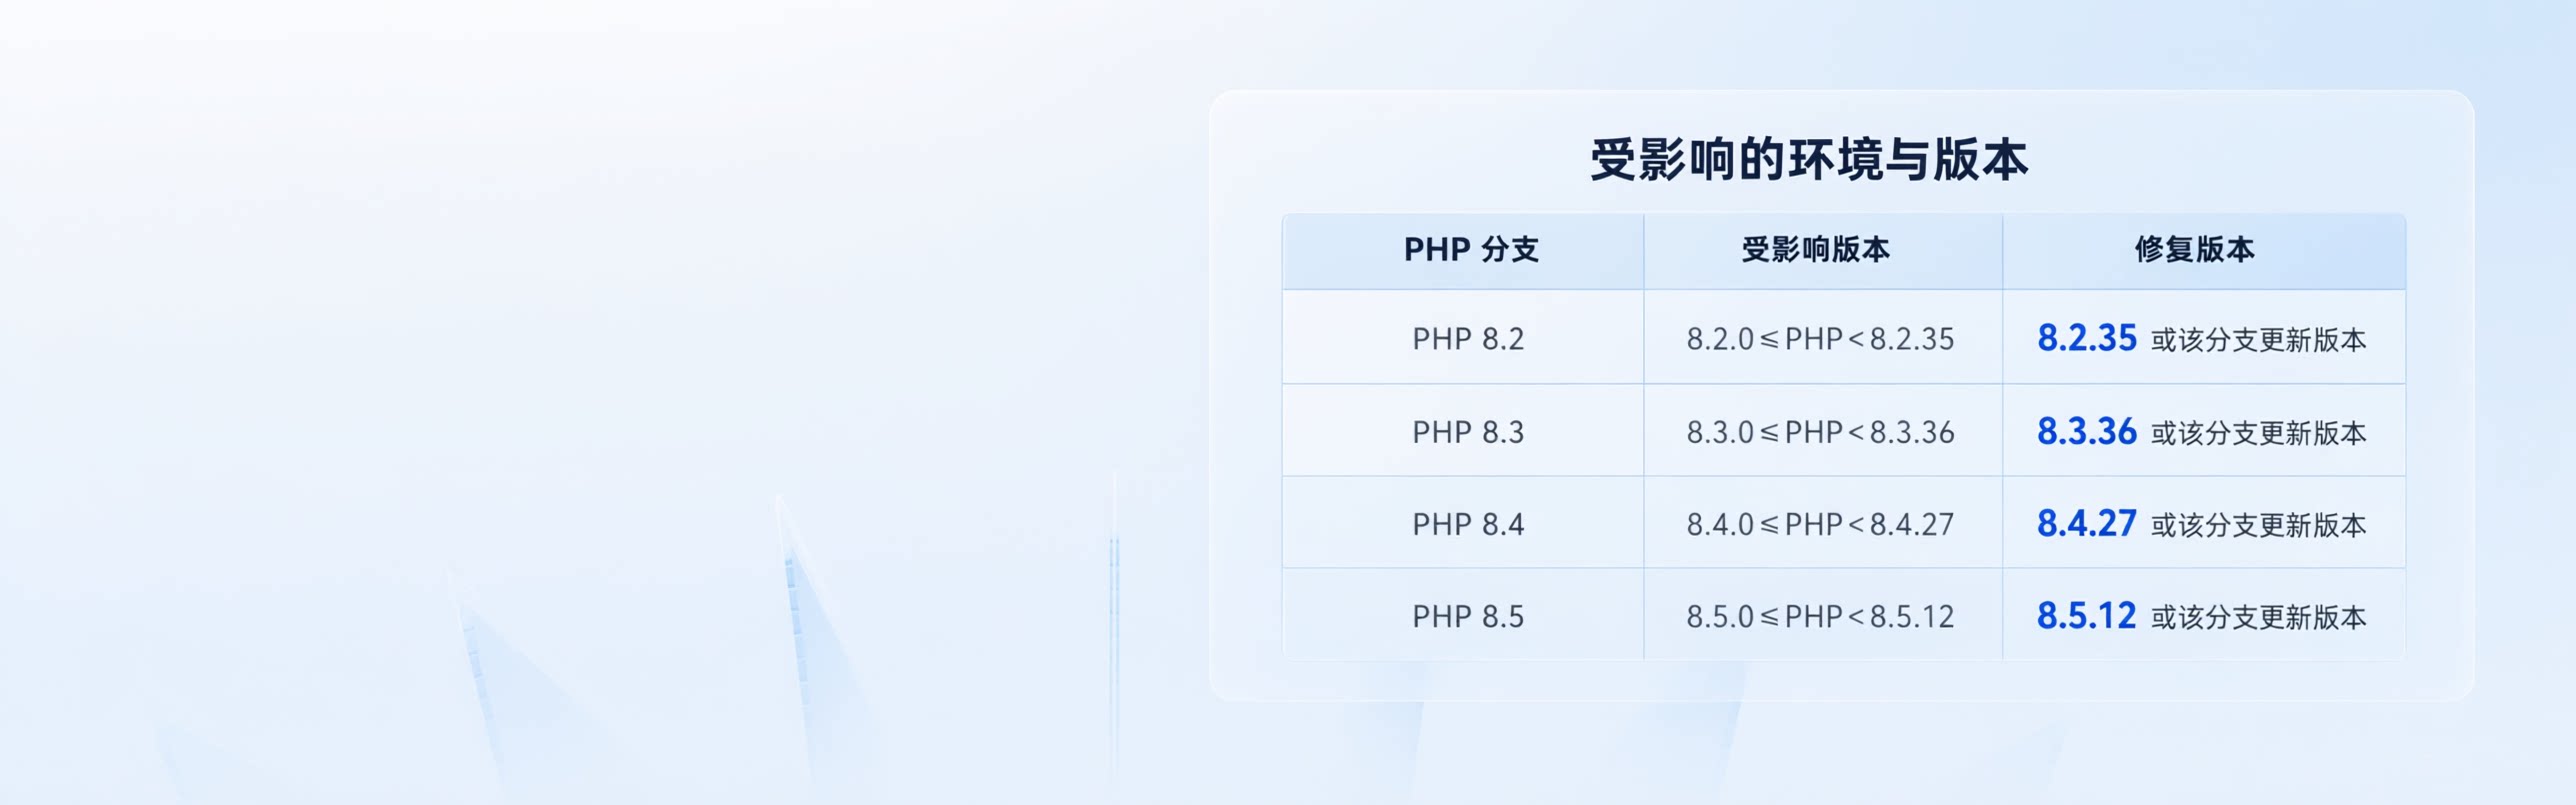
PHP 是全球使用最广泛的网站开发语言之一 —— 全球大量网站、内容管理系统(如 WordPress 类建站系统)和企业业务应用都构建在 PHP 之上。如果您的网站或业务系统使用 PHP 运行,且尚未升级到修复版本,攻击者可以无需任何账号密码,直接在您的服务器上执行任意代码,导致数据泄露、网站被篡改、业务中断等风险。
防护指南:「升级」是关键措施
升级 PHP 或安装对应安全补丁,是修复本次漏洞的关键。请尽快升级至修复版本,或安装发行版、LTS 服务商提供的对应安全补丁。
升级 PHP 或安装对应安全补丁,是修复本次漏洞的关键。请尽快升级至修复版本,或安装发行版、LTS 服务商提供的对应安全补丁。
防护指南:「开启防护」撑住修复窗口期
暂时无法升级时,可结合部署环境开启以下安全防护。 点击下载完整防护指南
暂时无法升级时,可结合部署环境开启以下安全防护。 点击下载完整防护指南
提示:临时配置安全防护策略均不能替代 PHP 安全更新,应同步推进升级修复。
提示:临时配置安全防护策略均不能替代 PHP 安全更新,应同步推进升级修复。
以 AI 速度防护,先于攻击一步
当攻击进入 AI Speed,防御体系必须同频进化。阿里云基于千问大模型完成十余款安全产品的 Agentic 升级,用 AI 检测、研判、封禁。 目前阿里云的全栈安全防护能力已在物流、金融、零售、汽车、制造等多个行业落地。
当攻击进入 AI Speed,防御体系必须同频进化。阿里云基于千问大模型完成十余款安全产品的 Agentic 升级,用 AI 检测、研判、封禁。 目前阿里云的全栈安全防护能力已在物流、金融、零售、汽车、制造等多个行业落地。
响应快
漏洞披露当日,完成监测评估与防护指南发布
覆盖全
云安全中心、WAF、云防火墙、安全管家,覆盖资产、应用、网络与专家服务
能力 AI 化
十余款安全产品完成 Agentic 升级,检测、研判、响应全链路提速